ترزور پس از سرقتهای کلدکارد، امنیت کیف پولهای سختافزاری را تقویت کرد
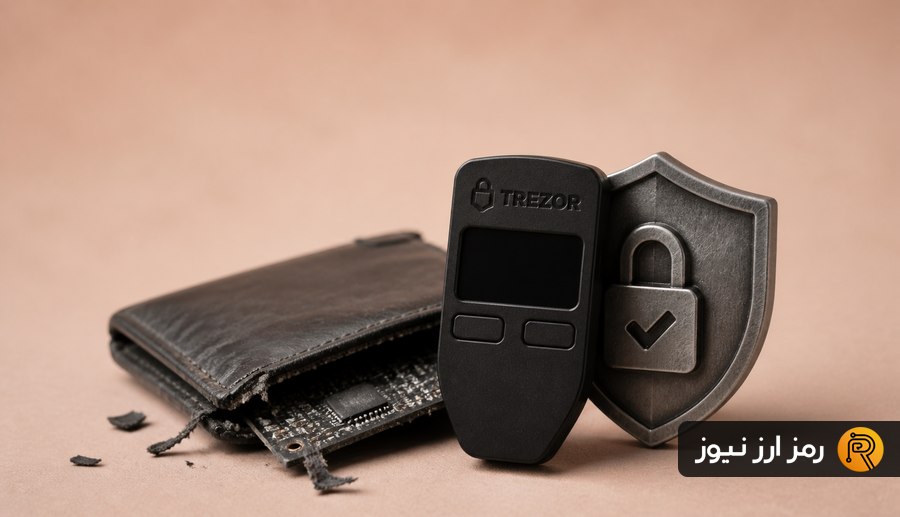

ترزور در بهروزرسانی اکتبر خود، سقف طول عبارت عبور کیف پولهای سختافزاری را از ۵۰ به ۱۲۸ کاراکتر افزایش داد. این شرکت اعلام کرد تجربه سرقت بیتکوین از کیف پولهای آسیبپذیر کلدکارد، اهمیت استفاده از عبارت عبور مستقل را نشان داده است؛ قابلیتی که حتی در صورت افشای عبارت بازیابی، میتواند لایه محافظتی دیگری برای دارایی کاربران ایجاد کند.
پشتیبانی از مدلهای جدید ترزور
قابلیت جدید برای مدلهای Model T، Safe 3، Safe 5 و Safe 7 در دسترس است و استفاده از آن به بهروزرسانی نرمافزار Trezor Suite و سیستمعامل دستگاه نیاز دارد. مدل قدیمی Trezor Model One همچنان از عبارتهای عبور حداکثر ۵۰ کاراکتری پشتیبانی میکند.

عبارت عبور در کنار عبارت بازیابی، امکان ایجاد کیف پولی جداگانه با آدرسها و موجودی مستقل را فراهم میکند. برای دسترسی به این کیف پول، کاربر باید اطلاعات بازیابی و عبارت عبور صحیح را در اختیار داشته باشد. وارد کردن حتی یک کاراکتر متفاوت میتواند کیف پول دیگری را باز کند که موجودی آن صفر است، در حالی که داراییهای کیف پول اصلی همچنان در آدرسهای قبلی قرار دارند.
درس حمله به عبارتهای بازیابی کلدکارد
ترزور این تغییر را به آسیبپذیری افشاشده کلدکارد در ژوئیه ۲۰۲۶ مرتبط دانست؛ نقصی که میزان تصادفی بودن مؤثر عبارتهای بازیابی برخی دستگاهها را از حدود ۱۲۸ بیت به ۴۰ بیت کاهش داده بود. در حمله ۳۱ ژوئیه، حدود ۵۹۴ بیت کوین به ارزش ۳۸ میلیون دلار از نزدیک به ۵۰۰ کیف پول سرقت شد. برآوردهای بعدی نیز تا ۱۲ اوت از زیان احتمالی ۱۱۶ میلیون دلاری در بیش از ۵۲۰۰ آدرس حکایت داشتند.
به گفته ترزور، برخی کاربران آسیبدیده کلدکارد به دلیل استفاده از عبارت عبور قوی و مستقل، توانستند از سرقت فوری داراییهای خود جلوگیری کنند. با این حال، این شرکت تأکید کرده که دستگاههای ترزور به آسیبپذیری کلدکارد دچار نبودهاند و افزایش سقف عبارت عبور، اقدامی برای تقویت قابلیتهای امنیتی موجود است.
ترزور همچنین هشدار داد عبارت عبور قابل بازیابی نیست و فراموش کردن آن میتواند دسترسی به داراییها را برای همیشه غیرممکن کند. به همین دلیل، کاربران باید عبارت عبور خود را در محلی امن نگهداری کنند و پیش از انتقال دارایی، مطمئن شوند که میتوانند کیف پول موردنظر را دوباره باز کنند.